ホーム > 生成AI・IT活用 > 中小企業のセキュリティ対策|生成AI時代はゼロトラスト
中小企業のセキュリティ対策、生成AI時代の考え方はゼロトラスト、最初の一歩はパスキー
- 増えたのは1回で漏れる量 上場企業とその子会社の個人情報漏えいで、100万人分以上の大型事故は2024年は2件でした。2026年は10月5日時点で、100万件以上の漏えいがすでに10件です。
- 考え方はホテル 自分の部屋でも安全とは限らない。本当に大事なものは金庫に入れ、金庫の鍵は自分の手元にしか無いものにします。
- 小さな会社も狙われる 当社の旧問い合わせフォームには、約7か月で188,395件の送信が届き、本物のお客様は1件でした。
- 最初の一歩はパスキー 打ち込む合言葉が無く、偽サイトでは動かない鍵です。Googleアカウントなら5分ほどで設定できます。
結論:考え方はゼロトラスト、最初の一歩はパスキー
先に結論をお伝えします。生成AIはこれからもっと進化し、攻撃する側も生成AIを使い始めていると見られています(国も2026年10月の注意喚起で「AI の悪用を含むサイバー攻撃の手法が高度化・巧妙化する中」と書いています。国内で攻撃への使用が公式に確認された例は、まだありません)。今までと同じやり方では、守りきれません。だから、守り方の考え方そのものを変える必要があります。それが「ゼロトラスト」です。
ただ、ゼロトラストを全部そろえるのは、大企業でも数年がかりの仕事です。中小企業がすぐに全部はできません。そこで当社がおすすめしているのが、最初の一歩をパスキーにすることです。費用はかからず、今日から始められます。
考え方
何も最初から信用せず、毎回確かめる。入られても漏れない守りにする=ゼロトラスト
最初の一歩
メールとクラウドのアカウントにパスキーを設定し、弱い裏口を外す
一番効くこと
古い名簿や不要な個人情報を持たない。無いものは漏れない
まずやる基本対策|今日・今週・今月の順番
ゼロトラストの話に入る前に、すべての会社に共通する基本の対策を一覧にしました。IPA(情報処理推進機構)の「情報セキュリティ6か条」に、事故が起きたときの手順を足しています。
| 対策 | まず確かめること | いつ | 費用の目安 |
|---|---|---|---|
| OS・ソフトを最新にする(6か条の1) | 自動更新がオンか。ルーターやVPN機器も | 今日 | 追加費用なし |
| ウイルス対策(6か条の2) | パソコンの保護機能が有効か | 今日 | 今の契約・設定で済むことが多い |
| パスワードを強くする→パスキー(6か条の3) | メインのメールと、管理者のアカウント | 今日 | 追加費用なし |
| 共有設定を見直す(6か条の4) | 「リンクを知っている全員」の共有、辞めた人のアカウント、つないだアプリ | 今週 | 追加費用なし |
| バックアップを取る(6か条の5) | 別の場所に取っているか、実際に戻せるか | 今週 | 有償のサービスが要ることがある |
| 脅威や手口を知る(6か条の6) | 詐欺メールの見分け方、振込先の変更は電話で確かめるルール | 今月 | 追加費用なし |
| 事故が起きたときの手順(当社が追加) | 誰に連絡し、何から止めるか | 今月 | 追加費用なし |
順番は目安です。扱っている情報や使っているシステムによって、優先する所は変わります。自社の状態は、IPAの「5分でできる!情報セキュリティ自社診断」で確かめられます(IPAのガイドラインのページから入手できます)。
出典:IPA「情報セキュリティ6か条(解説編)」(2026年9月)、「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月27日公開)。いつ・費用の目安は当社の整理です。
ゼロトラストとは|家からホテルへの例え
ゼロトラストは、直訳すると「信頼ゼロ」です。言葉だけだと分かりにくいので、私はセミナーで家とホテルの例えを使っています。
今までの対策は「家」
今までのセキュリティ対策は、自分の家を守るイメージでした。オートロックを付け、玄関の鍵を増やし、防犯カメラを付ける。目的は「家の中に入れないこと」で、前提は「家の中に入ってしまえば安全」です。会社で言えば、社内のネットワークの入口を固め、中にいる人や機械は信用する、という考え方です。
これからは「ホテル」
これからは、どんな鍵でも破られる前提で考えます。イメージはホテルの部屋です。
- ロビーには誰でも入れる。だから、エレベーターも自分の階も部屋も、カードキーがないと進めない。扉ごとに毎回確かめる。
- 自分の部屋に鍵がかかっていても、清掃の人やマスターキーを持つ人がいる。部屋の中でも安全とは限らない。
- だから、本当に守るべきものは金庫に入れる。
- 金庫の鍵は、誰にも複製できない、自分の手元にしかない鍵で守る。
図1:今までの対策は「家」、ゼロトラストは「ホテル」
この例えを、会社のセキュリティ対策に置き換えると次の表のようになります。
| ホテルの例え | ゼロトラストで言うと | 会社でやること |
|---|---|---|
| ロビーに入れても安全とは限らない | 社内のネットワークでも信用しない | (考え方の前提) |
| 扉ごとにカードキーで確かめる | ログインのたびに確かめる | 2段階認証・パスキー |
| 部屋ごとに鍵が違う | 権限を分ける | 必要な人に、必要な分だけ見せる |
| 本当に大事なものは金庫へ | 大事なデータは別にして守る | 暗号化・保管場所を分ける・バックアップ |
| 金庫の鍵は自分の手元にしかない | 複製できない鍵を使う | パスキー・物理キー |
| 高価なものは持ち込まない | 持たない | 古い名簿や不要な個人情報を消す |
ホテル全体を作り替える(ゼロトラストを全部やる)のは、すぐにはできません。でも、金庫の鍵(パスキー)は今日から持てます。これが「考え方はゼロトラスト、最初の一歩はパスキー」の意味です。
2026年内 限定
Claude経営伴走コンサルが、年内は半額です
学習の設定、入れてよい情報の線引き、社員への伝え方まで。Claudeで売上をつくる経営伴走コンサルティングでは、代表の酒井が1人で伴走します。
通常価格
月330,000円(税込)
2026年内の利用月は半額
月165,000円(税込)
初期費用なし・月単位でいつでもやめられます。年内の新しい受け入れは、あと5社までです(2026年10月4日時点)。※Claudeの利用料は別にかかります。
今までのセキュリティ対策では守れない理由
増えたのは件数より「1回で漏れる量」
「最近、漏洩が多い」と感じる方は多いと思います。ただ、数字を確かめると、増えているのは件数より1回の事故で漏れる量です。
| 年 | 事故の件数 | 漏えい・紛失した人数 | 100万人分(件)以上の事故 |
|---|---|---|---|
| 2024年 | 189件 | 約1,586万人分 | 2件 |
| 2025年 | 180件 | 約3,063万人分 | 6件 |
| 2026年 | 集計中 | 集計中 | 10件(10月5日時点・100万件以上) |
出典:東京商工リサーチ「上場企業の個人情報漏えい・紛失事故」調査(2024年分=2025年1月21日公表、2025年分=2026年1月30日公表)、同「上場企業『個人情報漏えい』、過去最悪ペース」(2026年10月7日)。2024年・2025年は人数、2026年は件数で数えた値です。2025年は人数を公表していない事故が70件あります。
図2:上場企業の100万人分(件)以上の漏えい事故
件数はほぼ横ばいなのに、漏れた人数は1年で約2倍です。1回破られたときの被害が桁違いになった、ということです。ランサムウェア(データを人質に取る攻撃)の被害も、警察庁への報告は2026年上半期で123件と、半期として過去最多でした。
中小企業の割合
VPN機器だった割合
かかった組織の割合
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)。入口と費用の割合は、被害を受けた組織へのアンケートの結果です。
IPA(情報処理推進機構)が毎年まとめる「情報セキュリティ10大脅威」の2026年版でも、上位は今回の話とそのまま重なります。
| 順位 | 脅威 | この記事での対策 |
|---|---|---|
| 1位 | ランサム攻撃による被害 | バックアップ・持たない |
| 2位 | サプライチェーンや委託先を狙った攻撃 | 預け先を絞る・持たない |
| 3位 | AIの利用をめぐるサイバーリスク | 学習オフ・個人情報を入れない・AIに鍵を渡しっぱなしにしない |
| 4位 | システムの脆弱性を悪用した攻撃 | 更新を続ける |
| 5位 | 機密情報を狙った標的型攻撃 | パスキー・メールのリンクからログインしない |
出典:IPA「情報セキュリティ10大脅威 2026」(2026年1月29日公開)
生成AIで、小さな穴まで見つかるようになった
2026年の9月から10月にかけて、不正アクセスによる情報漏洩の公表が相次ぎました。各社の公表を見ると、「ログインしなくても見られるページ」や「他人の情報まで返してしまう仕組み」を、外から大量にアクセスして突かれた例が目立ちます。
昔は、小さな会社の小さな穴を人手で探すのは割に合わず、放っておかれていました。今は生成AIを使えば、安く・速く・大量に探せます。正確にお伝えすると、攻撃に生成AIが使われたと公式に確認された国内の事例は、2026年10月上旬の時点でまだありません。それでも、報道では「AIの関与は否定しにくい」と見る国内のセキュリティの専門家もいます。国家サイバー統括室も、2026年10月9日の文書で「AI の悪用を含むサイバー攻撃の手法が高度化・巧妙化する中」と書き、「侵入を完全に防ぐことは困難です」として、侵入される前提の備えを求めています。
出典:内閣官房 国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日)
そして、だまし方も変わりました。生成AIで自然な日本語の詐欺メールが作れるので、「日本語が変だから詐欺」では見抜けません。社長や取引先を名乗る文面も作れます。
預け先が破られても、漏れる
2026年10月7日、ソフトバンクの子会社であるIDCフロンティアのクラウドがランサムウェアの攻撃を受け、このクラウドを使っていた495の企業や自治体に影響が出ました。JR東日本(えきねっと・大人の休日倶楽部)、ビューカード、JR九州などが、会員のメールアドレスなどが見られた・取られた「可能性」を公表しています。
ここで大事なのは、JR東日本やJR九州は自分のシステムが破られたのではなく、預けた先が破られた側だということです。自社に落ち度がなくても、預け先が破られれば漏れます。ホテルの例えで言えば、ホテル側のマスターキーが破られた状態です。だから「部屋の中でも安全とは限らない」と考え、金庫と「持たない」が必要になります。
出典:IDCフロンティア「当社サービスの一部システムに対する不正アクセスについて」(2026年10月7日)、九州旅客鉄道ほか各社の公表(2026年10月9日)。495は影響を受けた企業・自治体の数です。各社の件数は人数ではなく、漏えいが確定した数でもありません。
当社サイトで実際に起きていたこと(一次情報)
「うちは小さいから狙われない」は、当社のサイトでも当てはまりませんでした。2026年8月15日にサイトの保守をしたとき、以前使っていた問い合わせフォームに、大量の送信が残っているのを見つけました。
(2024年10月〜2025年5月)
「.jp」の送信者
本物のお客様
| 中身 | 件数 |
|---|---|
| 当社のテスト送信 | 19件 |
| 日本のアドレスを装った詐欺の誘い | 11件 |
| 営業の連絡 | 10件 |
| 本物のお客様(日程変更のご連絡) | 1件 |
出典:当社サイトのデータベースを2026年8月15日に全件確認。旧フォームは送信1件ごとにアドレス帳にも登録する仕組みで、データとしては合計37万5,545件ありました。
この数字は、旧問い合わせフォームに届いた迷惑な送信などの記録です。不正アクセスが成功した数や、情報漏洩の数ではありません。公開しているフォームには、規模に関係なく自動の送信が届くことを示す当社の実例です。
18万件を超える送信のほとんどは、日本語ではない、機械で自動に送られたとみられるものです。日本語のものにも、日本のアドレスを装った詐欺の誘いが混ざっていました。入口は、規模に関係なく毎日叩かれています。当社はこのデータを確認したうえで、すべて削除しました。使っていない古い記録を持ち続けないこと、つまり「持たない」の実践です。
当社がやっている守り方(ゼロトラストに当てはめると)
当社は記事づくりやサイトの運用に、生成AI(Claude)を毎日使っています。だからこそ、AIにも人にも「最初から信用しない」形にしています。
| 信用しないもの | 当社でやっていること |
|---|---|
| アカウント | Googleアカウントはパスキー。サイトの管理画面はログインの試行回数を制限 |
| 入口 | サーバーのWAF(不正な通信を止める仕組み)を使う。外から使える古い入口(XML-RPC)を閉じ、ユーザー名を外から調べられないようにした |
| 生成AI | セキュリティの設定を変えるのは人だけ。AIは「設定が効いているかの確認」だけを担当する |
| 中身 | 生成AIの学習の設定はオフ。顧客の個人情報は生成AIに入れない |
| 持っているデータ | 使っていない古い問い合わせの記録は確認のうえ削除した |
| 平常時 | サイトのバックアップを週1回、別の保管先(Googleドライブ)へ自動で取り、3世代残す |
当社の設定(2026年8月14日〜10月10日に実施・確認)。攻撃の手がかりになる細かい数値は載せていません。
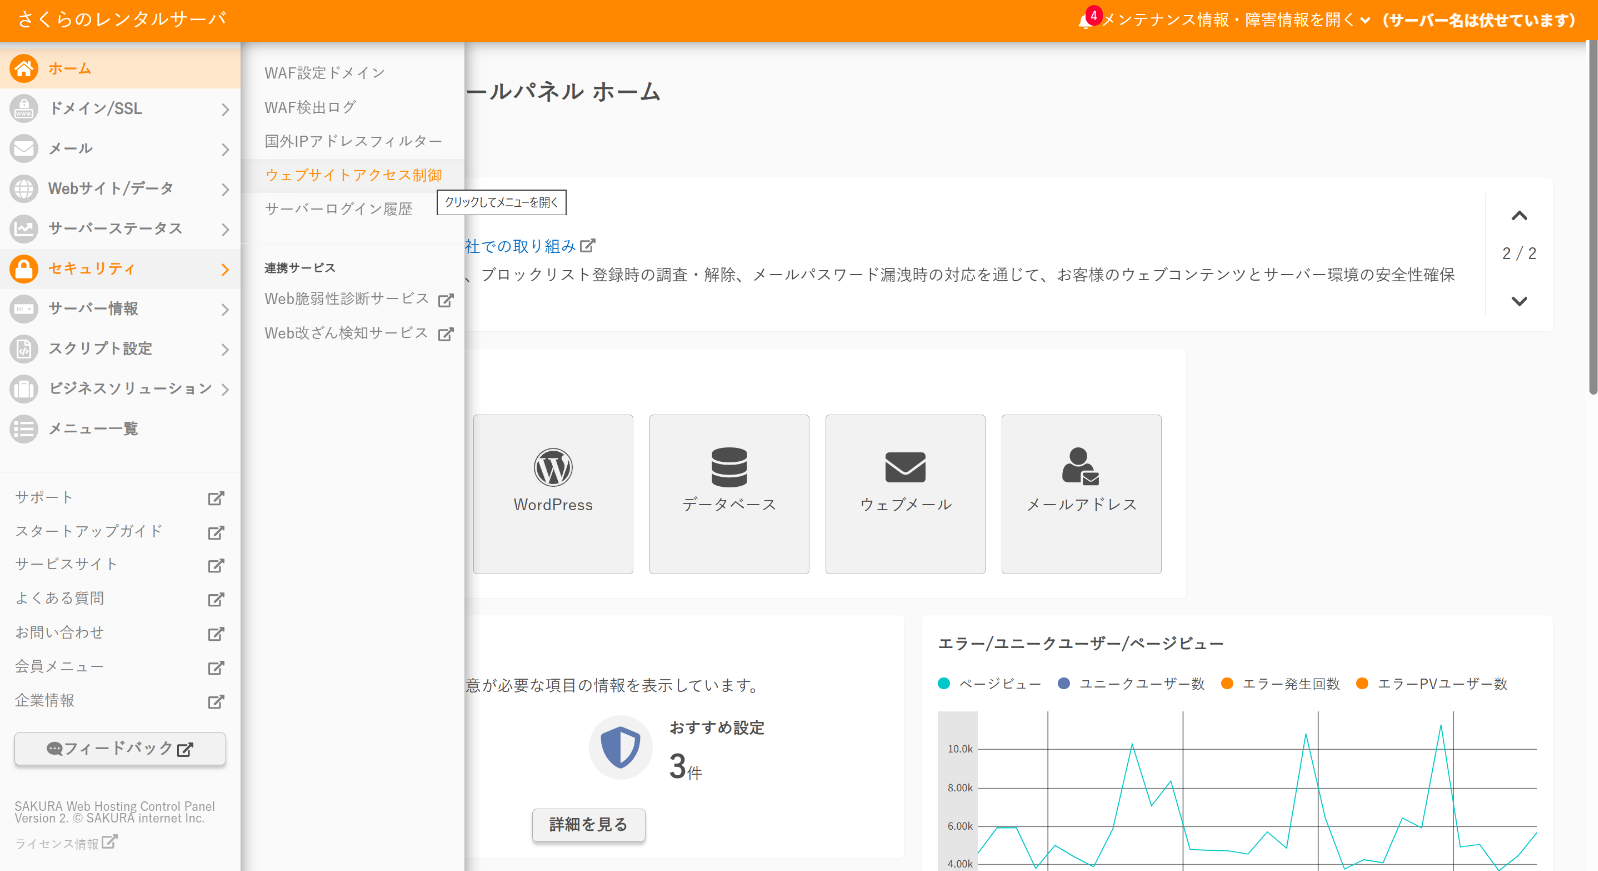
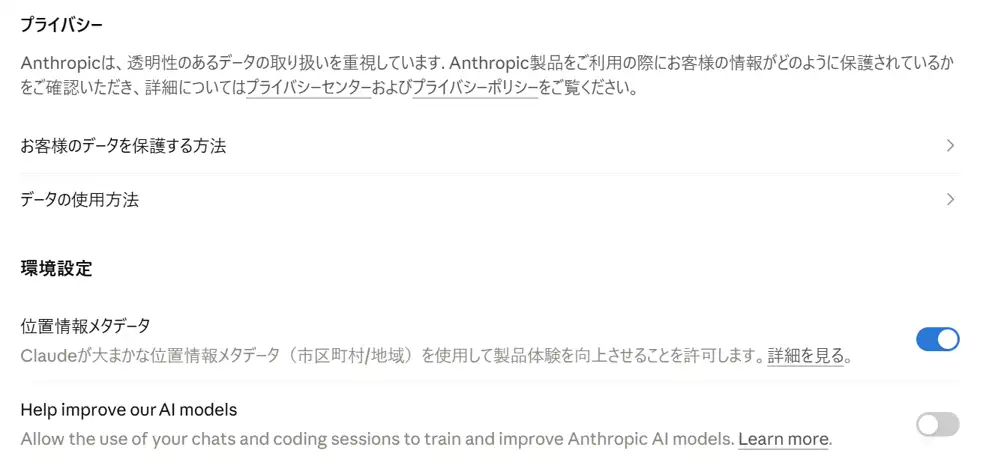
中でも大事にしているのが、「設定を変えるのは人、確認するのはAI」という分担です。生成AIは便利ですが、AIに鍵を渡しっぱなしにすると、AIを操る手口(メールや文書に命令を仕込むなど)が新しい入口になります。AIもまた「最初から信用しない」相手の一つです。学習の設定はClaudeに学習させない設定で手順を書いています。
最初の一歩がパスキーである理由
パスワードも、SMSで届くコードも、認証アプリの数字も、「本人とサービスが同じ秘密を知っていて、それを打ち込んで照らし合わせる」仕組みです。打ち込むものは、のぞき見られたり、偽サイトに入力させられたり、サービス側から盗まれたりします。
パスキーは仕組みが違います。
- 鍵の中身はサービス側に渡らない サービス側に置かれるのは錠前だけです。サービスが破られても、鍵は盗めません。
- 打ち込むものが無い 顔・指紋・PINで手元の端末を開くだけなので、のぞき見も偽サイトへの入力も起きません。
- 本物のサイトにしか反応しない 見た目がそっくりの偽サイトでは、そもそも使われません。人の目では見分けられなくても、仕組みが見分けます。
| 方式 | 主な盗まれ方 | 偽サイトへの強さ |
|---|---|---|
| パスワードだけ | 使い回し、流出、偽サイトへの入力 | 弱い |
| SMSのコード | 偽サイトへの入力、電話番号の乗っ取り | 弱い |
| 認証アプリ | 偽サイトへの入力 | やや弱い |
| パスキー | 端末そのものを奪う必要がある | 強い |
| 物理キー(USBの鍵) | キーそのものを奪う必要がある | 強い |
2段階認証も、パスワードだけよりはずっと強い対策です。Microsoftは、多要素認証(2段階認証を含む)でアカウントが乗っ取られる危険を99%以上減らせるとしています。ただ、生成AIで偽サイトや詐欺メールが本物そっくりになった今、「偽サイトでは動かない」パスキーの強さがはっきり効いてきます。
出典:Microsoft Research「How effective is multifactor authentication at deterring cyberattacks?」(2023年5月)。全体で侵害のリスクを99.22%減らしたとしています。Googleもヘルプで、パスキーを使うとフィッシングに対するセキュリティを強化できると説明しています。Microsoftは「パスキーは Web サイトまたは作成したアプリでのみ機能します」と説明しています(Microsoft Learn「パスキー(FIDO2)」)。
点数で見ると(当社の目安)
守りの強さを、当社の目安として100点満点で表すと次のようになります。公的な基準ではなく、よくある乗っ取りの手口をどれだけ防げるかで付けた目安です。
| 状態 | 目安 | 防げるもの |
|---|---|---|
| パスワードだけ(使い回しあり) | 20点 | ほとんど防げない |
| +SMSや認証アプリの2段階認証 | 60点 | パスワードを盗まれても入られにくい |
| +パスキー(弱い裏口を外す) | 75点 | 偽サイト・詐欺メールにも強い |
| +6つの「信用しない」を習慣に | 95点 | 入られても気づける・漏れる量が小さい |
「パスキーで75点、習慣で95点」です。残りの点数は、道具ではなく人と端末の習慣で上げていきます。
代表のGoogleアカウントを診断した結果
人に勧める前に、まず自分を確かめました。2026年10月14日、私(酒井)のGoogleアカウントを、Googleの「セキュリティ診断」とセキュリティ設定の画面で確認した結果です。メールアドレスや電話番号などは伏せています。
できていたこと
- パスキー:4件登録済み
- 可能な場合はパスワードをスキップする:オン
- 2段階認証:2021年から有効
- Gmailの自動転送:なし/怪しいフィルタ:なし
残っていた弱点
- 2段階認証のSMSの電話番号が2件(裏口)
- 古い再設定用のメールアドレス
- GoogleアカウントにつないだAIやアプリ(連携アプリ)が28件。うち7件がGoogleから「危険性の高いデータアクセス」と判定(生成AIや自作ツールとの連携を含む)
- 心当たりを確かめる必要がある端末が1台
なお、「危険性の高いデータアクセス」という表示は、そのアプリがメールやドライブなど大事なデータに触れられる、という意味です。乗っ取られた・不正に使われたという意味ではありません。どれも自分でつないだもので、心当たりがあるかを確かめる目安として使っています。
パスキーを入れていても、SMSで入り直せる道が残っていれば、攻撃する側はそこから回り込めます。再設定用のメールアドレスも、そのメールが乗っ取られればアカウントを取り戻す手続きに使われます。古い再設定用メールアドレスは、この診断のあとで外すことにしました。
もう一つ気づいたのは、生成AIを業務につなぐほど、合鍵が増えることです。私はClaude(Cowork)をGmailやGoogleドライブとつないで仕事をしています。便利な反面、つないだ先はすべて「アカウントの合鍵を持っている」状態です。使っていない連携は外し、メールの送信や共有のような外に出す操作は、人が確認してから実行させるようにしています。
パスキーを設定する場所と順番
設定する順番
| 順番 | どこに | 理由 |
|---|---|---|
| 1 | メインのメール(Google・Microsoft) | ほかのサービスのパスワード再設定はメールに届く。すべての合鍵になる |
| 2 | 会社の管理者のアカウント | メール・サイト・サーバー・ドメインの管理画面。取られると一気に被害が広がる |
| 3 | お金に関わるもの | ネットバンキング・決済サービス・通販 |
| 4 | パスワード管理アプリ | 合鍵の束そのもの |
| 5 | その他の業務ツール・SNS | パスキーに対応していれば設定。未対応なら認証アプリの2段階認証 |
Googleアカウントでの設定の流れ
- スマホの画面ロック(顔・指紋・PIN)をオンにしておきます。Googleアカウントの「セキュリティ」の画面を開き、「パスキーとセキュリティキー」を選びます(Googleの公式ヘルプ)。共有のPCでは作りません。
- 「パスキーを作成」を選び、スマホやPCの顔・指紋・PINで登録します。スマホとPCの2台以上に登録しておくと、1台なくしても困りません。
- 「可能な場合はパスワードをスキップする」をオンにします。
- 2段階認証のSMSの電話番号、再設定用の電話番号・メールアドレスを見直します。古いもの・使っていないものは今使っているものに差し替え、SMSで入り直せる道はできるだけ減らします。すべて消すと締め出されるおそれがあるので、パスキーとバックアップコードを用意してから行います。
- バックアップコードを印刷し、ネットにつながらない場所に保管します。
管理者のアカウントは、パスキーに加えて物理キー(USBやNFCの鍵)を2本用意し、1本を普段使い、1本を予備として金庫などに保管すると、さらに強くなります。
パスキーの次にやること(6つの「信用しない」)
| 信用しないもの | やること |
|---|---|
| 1 アカウント | パスキーにする。SMSや古いメールなど弱い裏口を外す |
| 2 端末 | OS・ブラウザ・VPN機器を更新し続ける。心当たりのない端末はログアウトさせる |
| 3 つなぎ込み | 生成AIやアプリの連携を見直し、使わないものは外す。「送る・消す・共有する」は人が確認する |
| 4 中身 | メールのリンクからログインしない。振込先の変更は電話で確かめる。生成AIに個人情報を入れない |
| 5 持っているデータ | 古い名簿や不要な個人情報を消す。共有は相手を指定し、預け先を絞る |
| 6 平常時 | メールの転送設定とログイン通知を見る。バックアップと、事故が起きたときの連絡先・手順を決めておく |
この記事の「6つの信用しない」は、当社が実務の考え方として整理したもので、IPAの公式の項目ではありません。IPAの「情報セキュリティ6か条」との関係は次のとおりです。
| IPAの情報セキュリティ6か条 | この記事の「信用しない」 |
|---|---|
| 1 OSやソフトウェアは常に最新の状態にしよう! | 2 端末 |
| 2 ウイルス対策ソフトを導入しよう! | 2 端末 |
| 3 パスワードを強化しよう! | 1 アカウント(パスキー) |
| 4 共有設定を見直そう! | 3 つなぎ込み・5 持っているデータ |
| 5 バックアップを取ろう! | 6 平常時 |
| 6 脅威や攻撃の手口を知ろう! | 4 中身 |
出典:IPA「情報セキュリティ6か条(解説編)」(2026年9月)
対策は守りのためだけではありません。IPAの調査では、取引先から対策を求められた経験のある中小企業のうち、セキュリティの体制がある企業の59.8%が「対策が取引につながった」と答えています(体制がない企業は24.2%)。一方で、緊急時の体制と手順を整えている企業は39.8%にとどまります。
出典:IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(2025年5月27日公表・4,191社)
全体を網羅的に確かめたい場合は、IPA(情報処理推進機構)の「中小企業の情報セキュリティ対策ガイドライン」(第4.0版・2026年3月27日公開)が出発点になります。自社だけで難しければ、IPAが中小企業向けにまとめたサイバーセキュリティお助け隊サービスもあります。中でも一番効くのは5の「持たない」です。ホテルの例えで言えば、高価なものはそもそも持ち込まない。無いものは漏れません。
生成AIに何を入れてよいかは生成AIに入力してはいけない情報で、社員の生成AIの使い方を会社としてどう決めるかは社員が勝手に生成AIを使っていたらで詳しく書いています。
どこから守るか。60分で一緒に整理しませんか
集客・採用とAI対策の60分オンライン無料診断では、生成AIを社内でどう使うかのご相談も受けています。いまの使い方を伺い、何から確かめるかを一緒に決めます。
※ ITコーディネータ・酒井大輔が対応します。
次に読む
よくある質問(FAQ)
Q中小企業のセキュリティ対策は何から始めればいいですか?+
Qパスキーを設定すれば、会社のセキュリティ対策は十分ですか?+
Q中小企業にもゼロトラストは必要ですか?+
Qパスキーも生成AIで破られませんか?+
Q2段階認証とパスキーは何が違いますか?+
Qパスキーを入れたスマホをなくしたらどうなりますか?+
Q情報漏洩が増えたのは生成AIのせいですか?+
まとめ
- 増えたのは件数より、1回で漏れる量です。上場企業の100万人分以上の事故は2024年に2件、2026年は10月5日時点で100万件以上の漏えいが10件です。
- 生成AIで、小さな会社の小さな穴まで安く・速く探せるようになりました。
- これからの考え方はゼロトラスト。家ではなくホテルのように、部屋の中でも安全とは限らないと考えます。
- 最初の一歩はパスキー。メインのメールから設定し、SMSや古いメールなどの弱い裏口を外します。
- 代表のアカウントも、パスキーがあっても裏口と合鍵が残っていました。まず自分のアカウントを診断してください。
- 一番効くのは、不要な個人情報を持たないことです。
※Claudeは、Anthropic社が提供する生成AIで、同社の商標です。当社は、同社の公認・提携先ではありません。当社の作業はClaude(Cowork)で行っています(2026年10月時点)。